- Falešný plynař volá s urgentním problémem a posílá „aktualizaci"
- První zatčení proběhlo, škody dosahují statisíců korun
- Malware zachytává SMS zprávy i jednorázové přihlašovací kódy
- Podvodníci znají jména i adresy obětí, útok působí věrohodně
- V Česku kampaň zatím potvrzena nebyla, princip útoku je ale známý
V zahraničí se šíří nový podvod. Brzy dorazí i do Česka. Začne telefonem, pak přijde na řadu WhatsApp
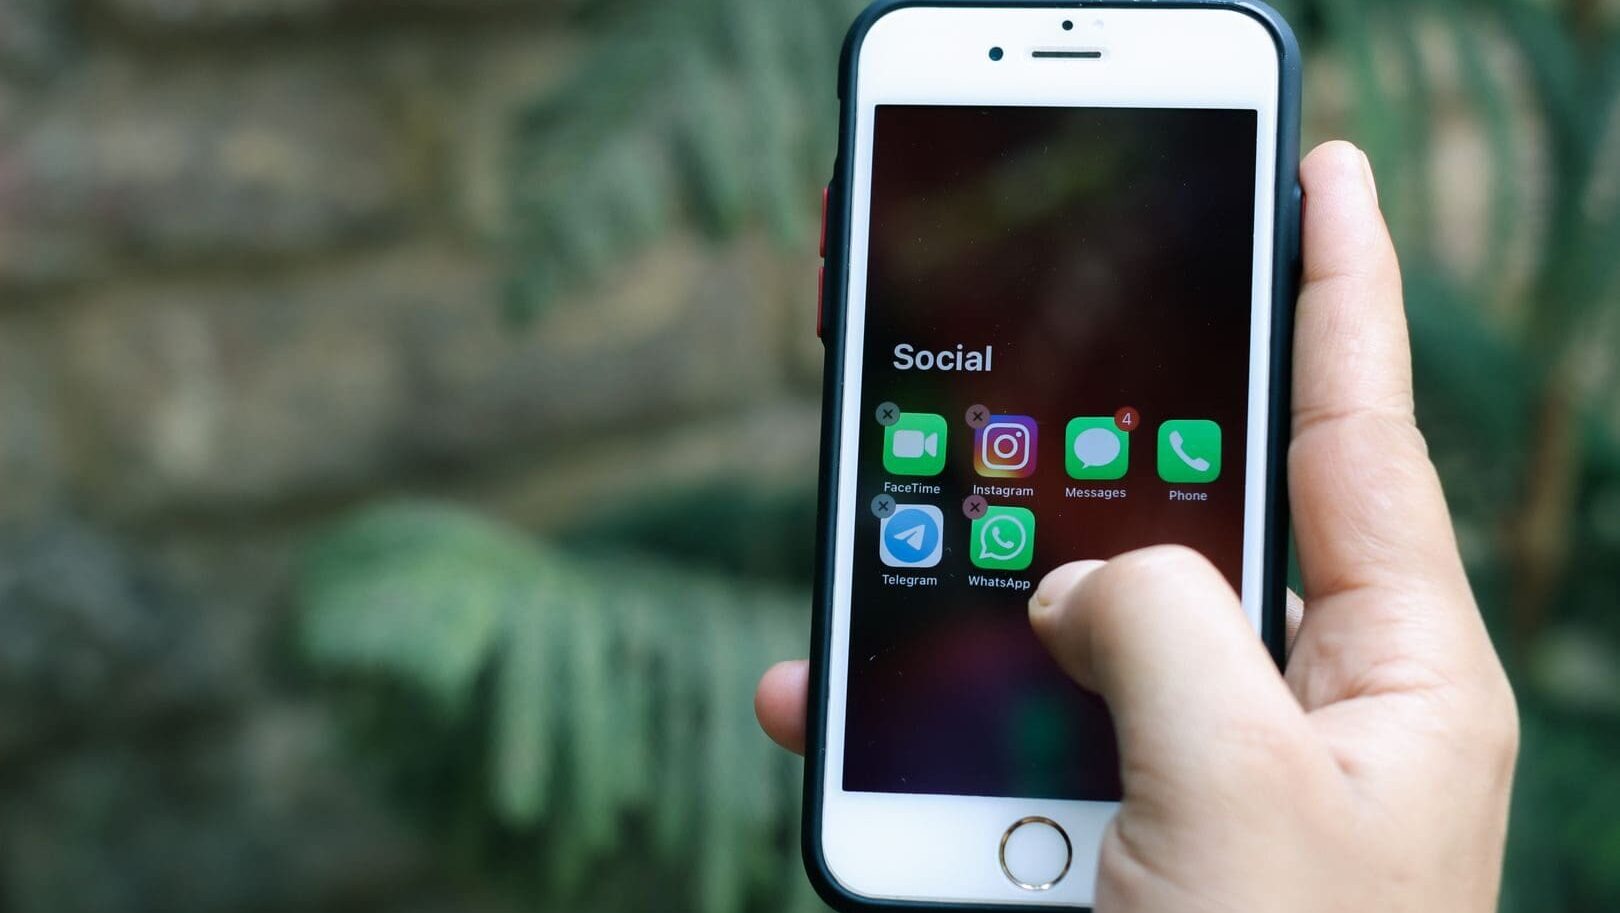
Foto: Pexels
5 min
Policie v indickém Lucknowu vyšetřuje sérii podvodů, při nichž se útočníci vydávají za pracovníky plynárenské společnosti a okrádají lidi o desítky tisíc korun. Podvodníci nejprve telefonicky varují před odpojením plynu a následně přes WhatsApp posílají škodlivou aplikaci.
Reklama
Obsah článku
Falešný plynař volá s urgentním problémem a posílá „aktualizaci"
Podvodníci kontaktují oběti telefonicky nebo zprávou a tvrdí, že nesedí údaje na faktuře, u plynoměru nebo v evidenci odběrného místa. Pokud na to člověk nereaguje, přidají varování před odpojením dodávky plynu. Vytvářejí tak umělý tlak a nutí oběť k okamžitému jednání.
Řešení problému má přijít prostřednictvím aplikace zaslané přes WhatsApp ve formátu APK. Jde o instalační soubor pro Android, který však nepochází z oficiálního obchodu Google Play, ale přímo od neznámého volajícího. Soubor nejčastěji nese název Meter Update.apk a prezentuje se jako nástroj pro aktualizaci zákaznických dat.
Indická policie v Lucknowu již obdržela 75 oznámení spojených se škodlivými APK soubory a u 36 případů zahájila formální trestné vyšetřování. Vyšetřovatelé v rámci speciální policejní akce CYVAJRA zatím prošetřují 34 potvrzených útoků.
První zatčení proběhlo, škody dosahují statisíců korun
Policie zatkla pětačtyřicetiletou Saloni Kumari z Bombaje, kterou se podařilo dohledat i díky kamerovým záznamům. Jde o první zatčení v rámci probíhajícího vyšetřování, pátrání po dalších spolupachatelích pokračuje.
V jednom z případů poškozený přišel o částku přibližně 550 tisíc korun. Útoky se zaměřují na zákazníky indické plynárenské společnosti Green Gas, podvodníci však mohou kampaň snadno přizpůsobit pro jakéhokoli dodavatele energií.
Po instalaci škodlivé aplikace často následuje platba ve výši několika korun, která má působit jako běžný administrativní poplatek za opravu údajů. Mnoho lidí si takové nízké částky ani nevšimne, přitom právě tímto krokem dávají podvodníkům přístup k citlivým datům.
Malware zachytává SMS zprávy i jednorázové přihlašovací kódy
Bezpečnostní výzkumníci ze společnosti iZOOlogic analyzovali podobný malware označovaný jako GasTrap, který se šířil přes WhatsApp pod názvem Gas Bill Update. Po instalaci si aplikace vyžádala přístup k SMS zprávám a sledovala jejich obsah.
Škodlivý software dokázal zachytit bankovní upozornění i OTP kódy používané při přihlašování a potvrzování plateb. V kódu výzkumníci objevili také funkci pro spouštění USSD příkazů, pomocí nichž bylo možné nastavit přesměrování příchozích hovorů na číslo ovládané útočníkem.
Indická policie u případů z Lucknowu zatím přesný typ malwaru nezveřejnila, potvrdila však, že škodlivá aplikace se do telefonu dostane se souhlasem oběti a následně pracuje s údaji, ke kterým jí člověk sám povolil přístup.
Podvodníci znají jména i adresy obětí, útok působí věrohodně
Policie prověřuje, odkud útočníci získali údaje o skutečných zákaznících plynárenské společnosti. Při kampani GasTrap si podvodníci ještě před odesláním aplikace zjišťovali jméno, adresu, zákaznické číslo i datum narození cílových obětí.
Telefonát pak působí mnohem přesvědčivěji. Pokud volající zná vaše osobní údaje, snáze uvěříte, že skutečně komunikujete s dodavatelem plynu. Samotná znalost těchto informací však nic nepotvrzuje – podvodníci se k nim mohou dostat ze starších úniků dat nebo z napadnutých databáz.
Android sice dokáže aplikace instalované mimo Google Play prověřovat prostřednictvím Google Play Protect, Google však postupně zavádí další omezení pro instalaci aplikací od neověřených vývojářů. Důvodem jsou právě situace, kdy podvodník během hovoru oběť naviguje a přesvědčuje ji, aby bezpečnostní upozornění odklikla.
V Česku kampaň zatím potvrzena nebyla, princip útoku je ale známý
V České republice tato konkrétní kampaň zatím potvrzena nebyla. Samotný postup však dobře známe: telefonát, naléhavý problém a aplikace, kterou máte podle pokynů volajícího nainstalovat do telefonu.
Podobně fungovaly například útoky s bankovním malwarem, při nichž útočníci oběti během hovoru navigovali krok za krokem. Říkali jim, co mají nainstalovat, která oprávnění povolit a co následně v telefonu potvrdit.
Jedinou obranou před podobnými útoky je nedůvěra k jakýmkoli telefonátům a zprávám, i když se tváří, že jsou z oficiální instituce, jako je banka, energetická společnost nebo třeba správa sociálního zabezpečení. Informace o nedoplatcích a dalších nesrovnalostech vždy ověřujte u dané instituce osobně buď návštěvou pobočky nebo v oficiální uživatelské aplikaci. A hlavně nikdy nepostupujte podle pokynů, které vám někdo zadává jen tak přes telefon. Podezřelý hovor okamžitě ukončete.